Z Jakarty se někdo snažil dostat do našeho webu. Takhle to dopadlo.
Reálný případ z našeho serveru — 6. října 2026, dopoledne.
V 10:58 nám přišel první e-mail. V 11:25 druhý. Oba říkaly totéž: někdo se opakovaně snaží přihlásit do administrace našeho webu mnstudio.cz — a neúspěšně.
Nebyla to náhoda ani omyl zapomenutého hesla. Byl to automatizovaný útok. A protože přesně tyhle věci pro klienty řešíme, ukážeme na vlastním webu, jak to probíhá a proč na nás nevyzrál.
Co se přesně dělo
Ochrana na našem webu zalogovala tohle:
Login activity
Failed attempts: 12 → za půl hodiny 16
IP address: 163.52.135.6
Username attempted: admin
Login page: wp-login.php
Action taken: IP blocked for 20 min → poté 24 hodin
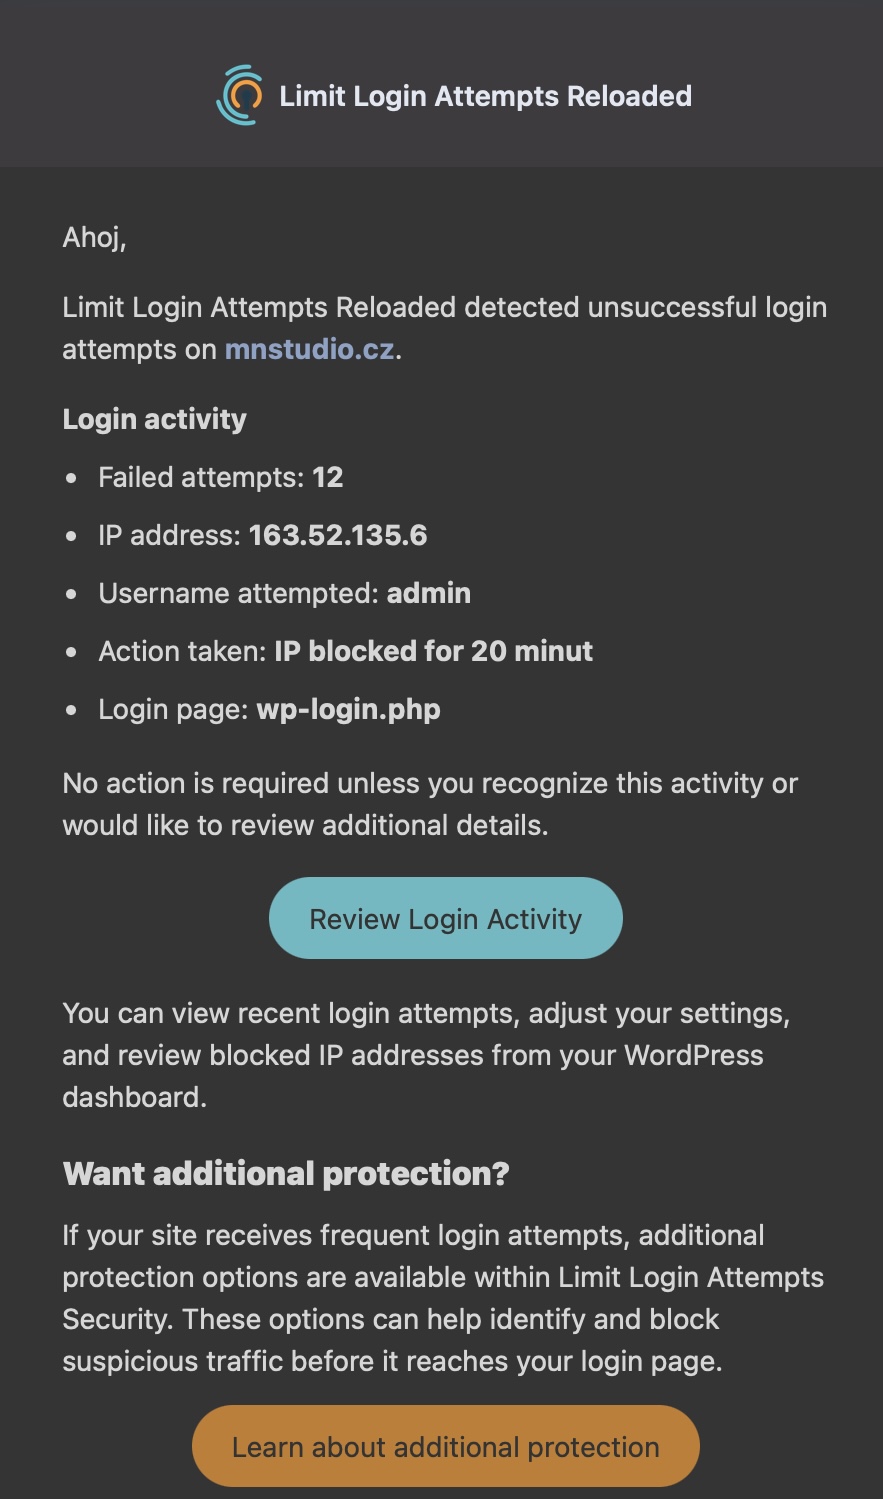
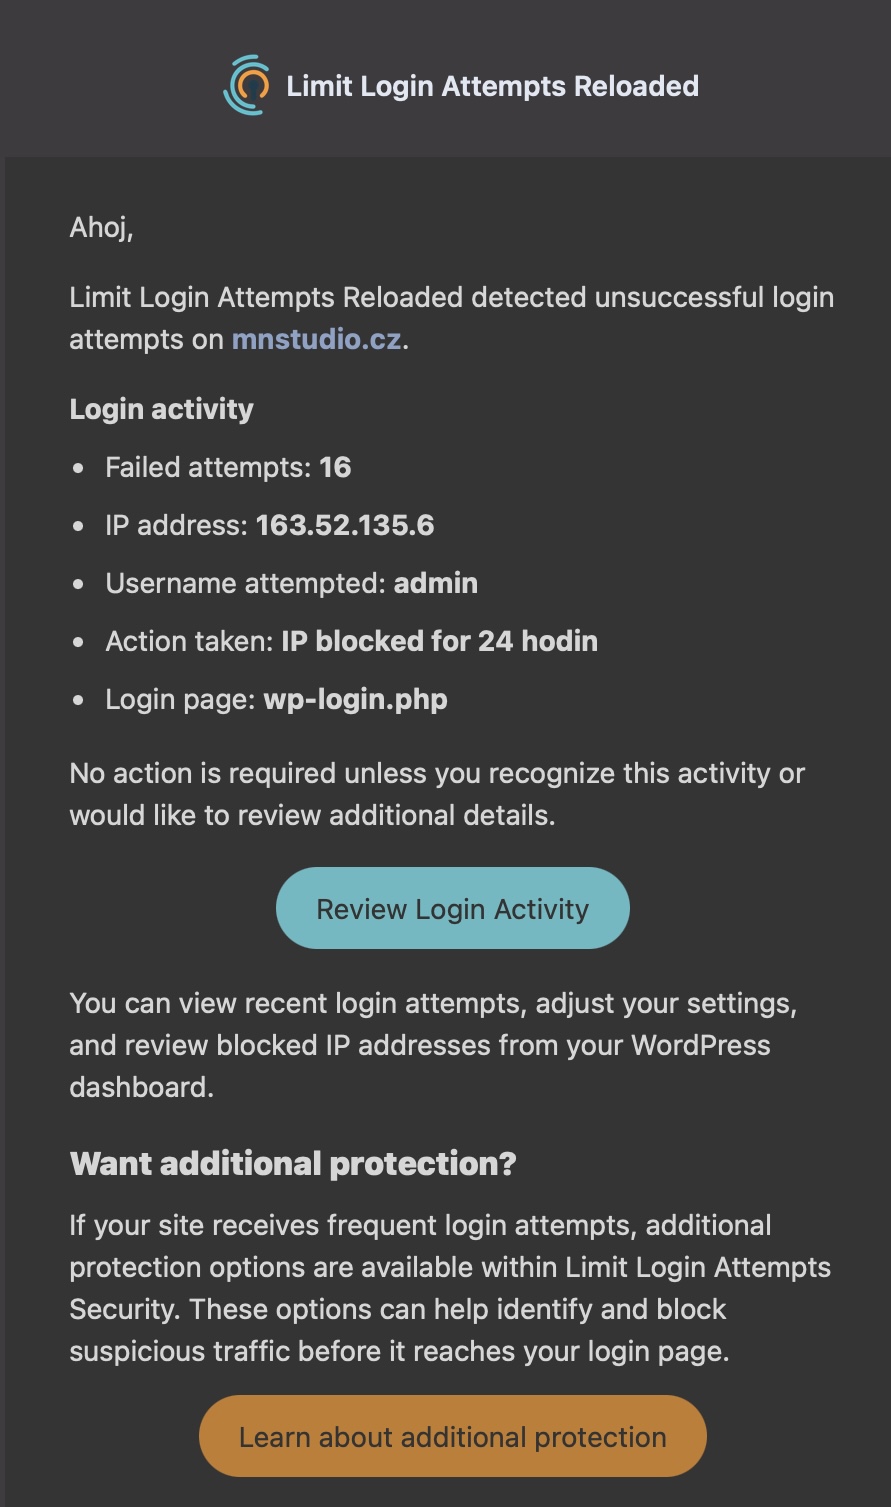
Dvě vlny stejného útoku z téže IP během půl hodiny — nejdřív 12 pokusů (blok 20 min), pak dalších 16 (blok 24 h). Terčem byl neexistující účet admin.
Útočník to zkoušel přes standardní přihlašovací stránku WordPressu (wp-login.php) a dokola hádal heslo k účtu se jménem admin.
Odkud to bylo
IP adresa 163.52.135.6 patří do datacentra v Jakartě v Indonésii, poskytovatele pronajatých cloudových serverů.
Důležité: tím, že víme odkud šel provoz, nevíme, kdo za tím seděl. Je to pronajatý stroj — mohl ho ovládat kdokoliv z druhého konce světa, nebo to byl jeden uzel z tisíců v automatizované síti. IP ukazuje na počítač, ne na člověka. Co ale víme jistě je, že šlo o cílený, strojový pokus o prolomení přihlášení — ne o zvědavého návštěvníka.
Proč to neprošlo
Útok selhal ne náhodou, ale protože web měl nastavené tři věci, které většina webů nemá:
1. Účet „admin“ u nás neexistuje
Útočník stokrát hádal heslo k přihlašovacímu jménu, které na webu není. „admin“ je úplně první jméno, které každý automatický útok zkouší — a drtivá většina WordPressů ho reálně má. My ne.
2. Omezený počet pokusů s eskalací
Po pár špatných heslech systém IP adresu zablokoval nejdřív na 20 minut. Když to zkoušela dál, blok se prodloužil na 24 hodin. Útok se tím zpomalil z tisíců pokusů za minutu na pár, než spadla klec.
3. Okamžité upozornění
O obou vlnách jsme věděli do minuty. Ne za týden z logů, ale hned — e-mailem.
Výsledek: útočník neprošel, nic se nestalo, a my jsme o tom věděli dřív, než stihl dvakrát kliknout.
Co z toho plyne pro váš web
Tohle se neděje jen nám. Děje se to každému webu, pořád. Rozdíl není v tom, jestli vás zkoušejí — zkoušejí každého. Rozdíl je v tom, co se stane, když to zkusí.
Zeptejte se sami sebe: Má váš web pořád účet se jménem admin? Může kdokoliv zkoušet hesla donekonečna, bez blokace? Dozvíte se vůbec, že se o to někdo pokouší?
Pokud je odpověď „nevím“, je to odpověď „ne“. A pak je váš web ten, u kterého automatický útok neskončí po 16 pokusech blokem, ale pokračuje tak dlouho, dokud heslo neuhádne.
Jak to řešíme my
Zabezpečení webu není jednorázová věc, je to nastavení, které buď je, nebo není. V M&N studiu ho nasazujeme standardně: přejmenovaný administrátorský účet, omezení pokusů o přihlášení, dvoufaktorové ověření, upozornění na podezřelou aktivitu a pravidelný bezpečnostní sken.
Pokud si nejste jistí, jak na tom váš web je, uděláme vám bezpečnostní kontrolu — projdeme, kudy by se k vám někdo mohl dostat, a řekneme vám rovnou, co to stojí dát do pořádku.
Napište nám na info@mnstudio.cz. Než to zkusí někdo z Jakarty.